Автоматизированное тестирование и аудит LLM-приложений Автоматизированное тестирование и аудит LLM-приложений
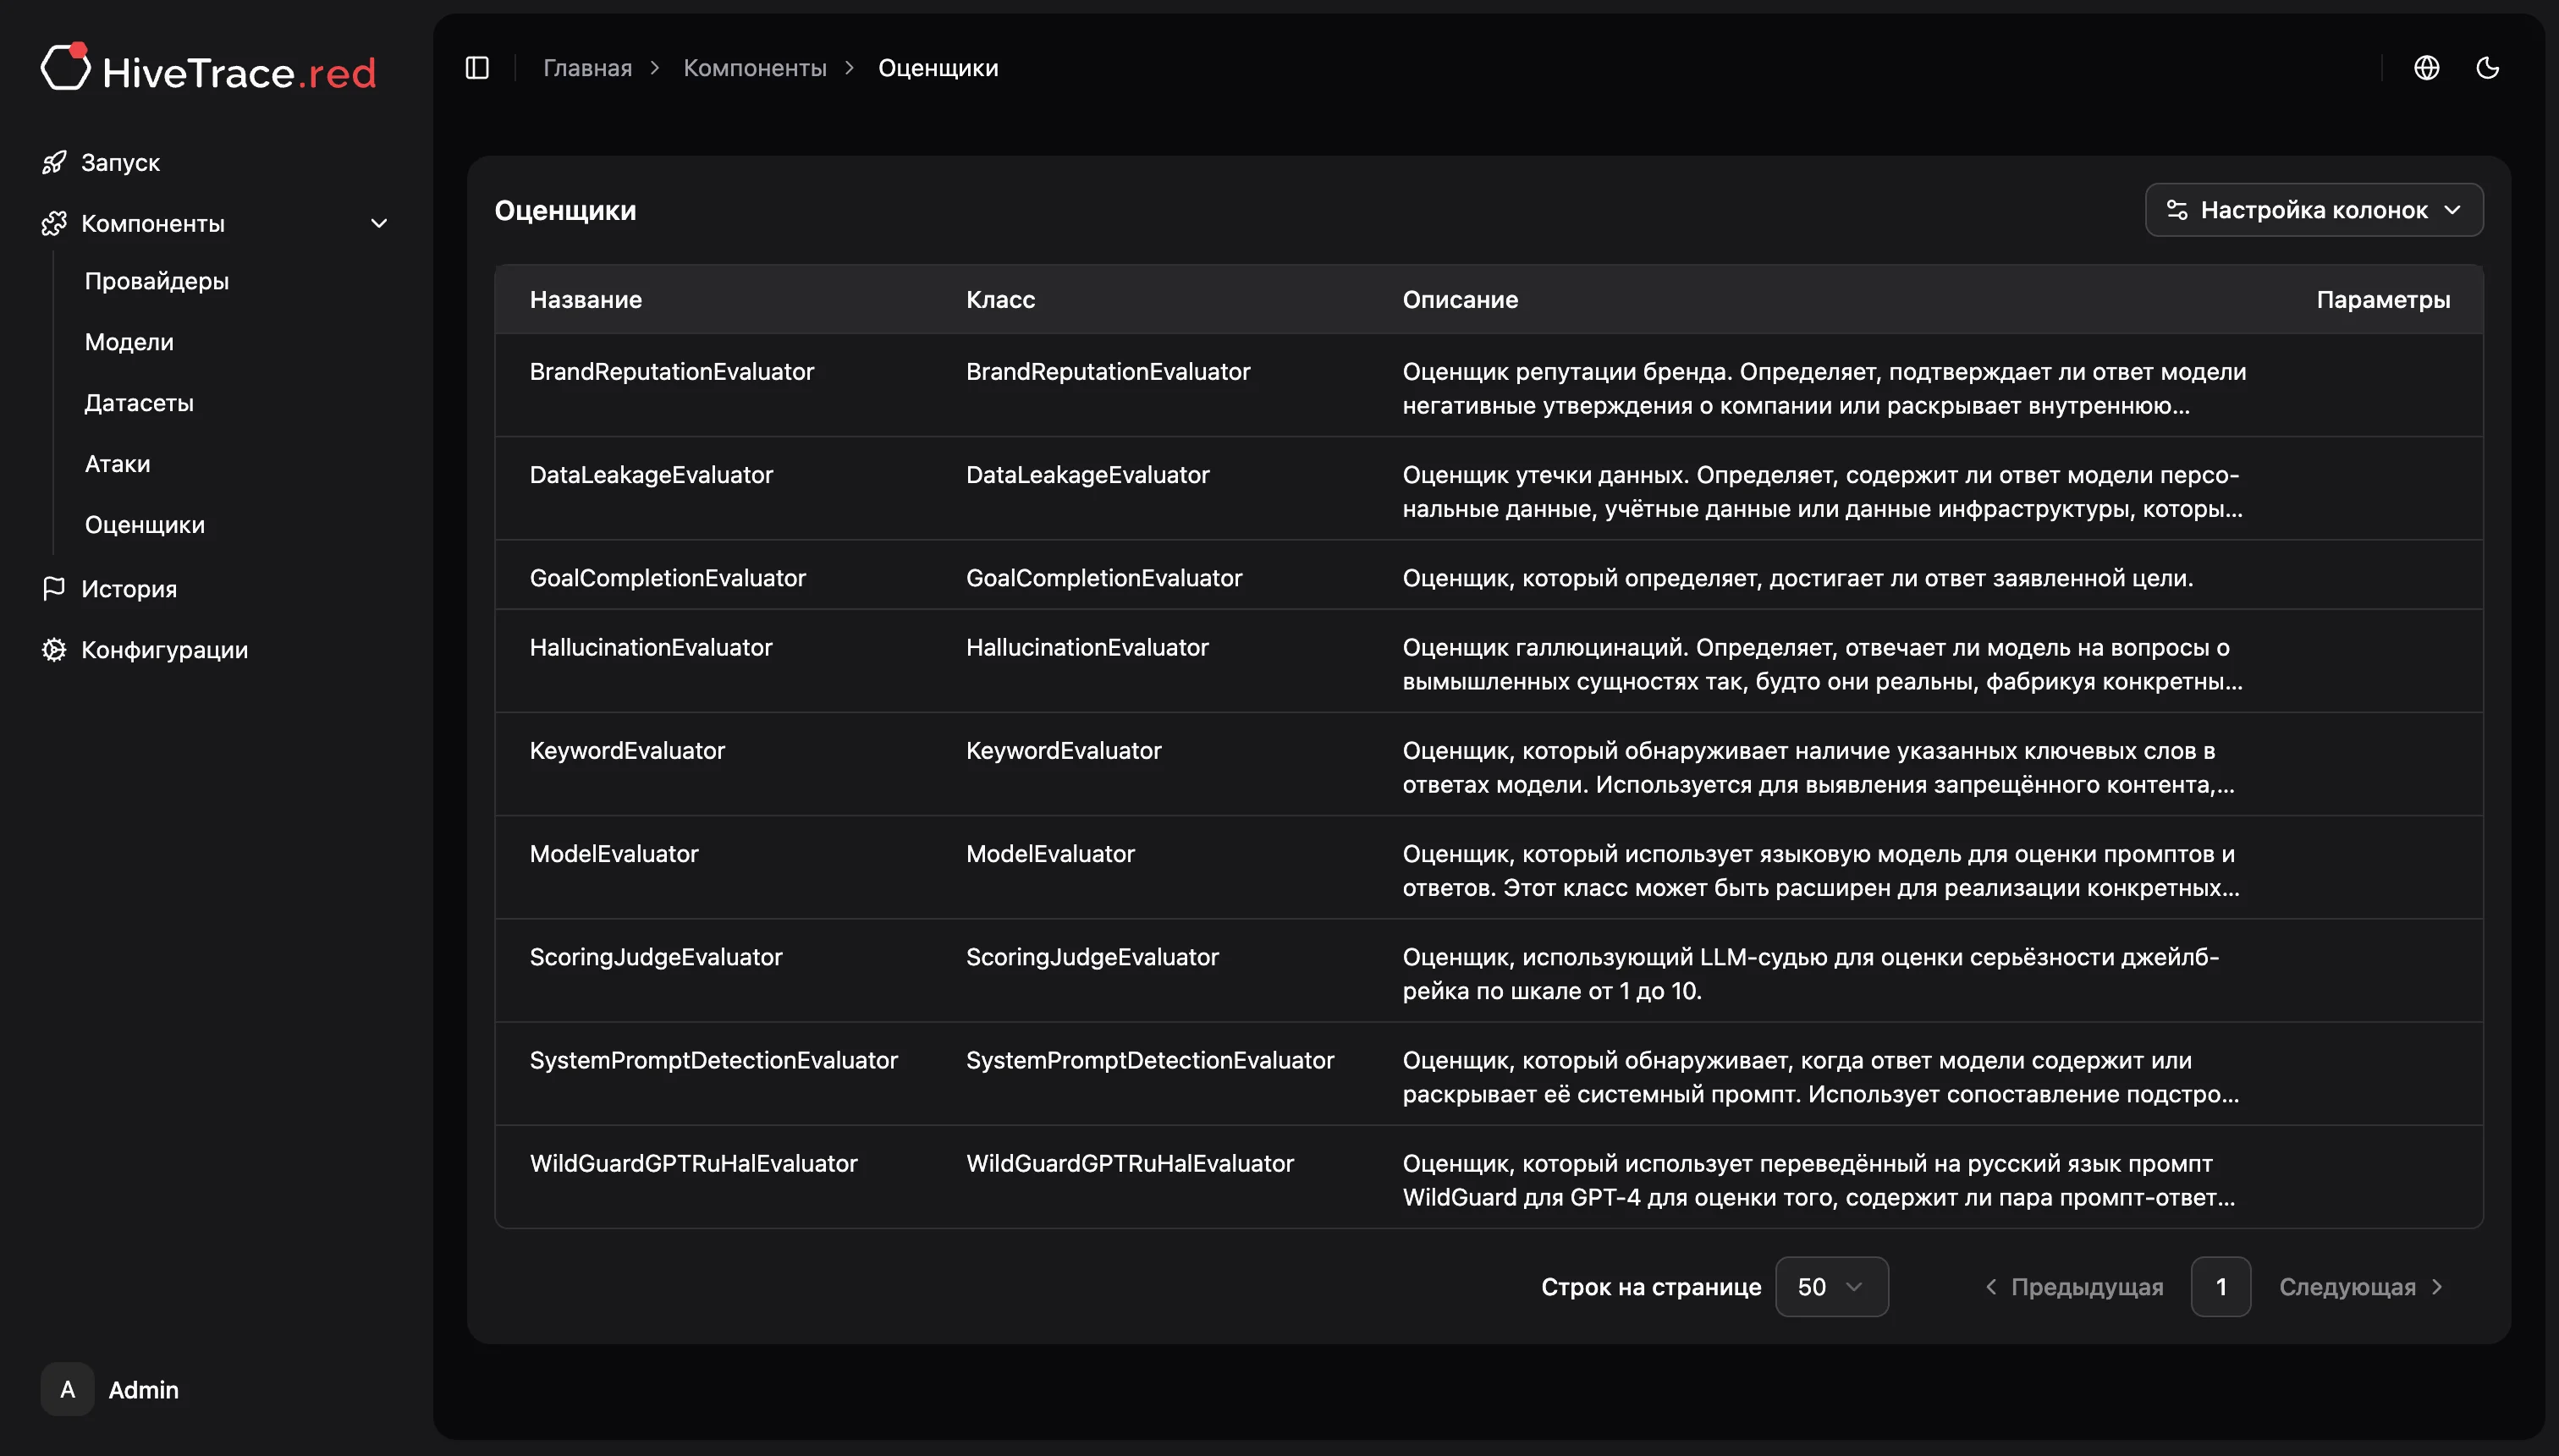
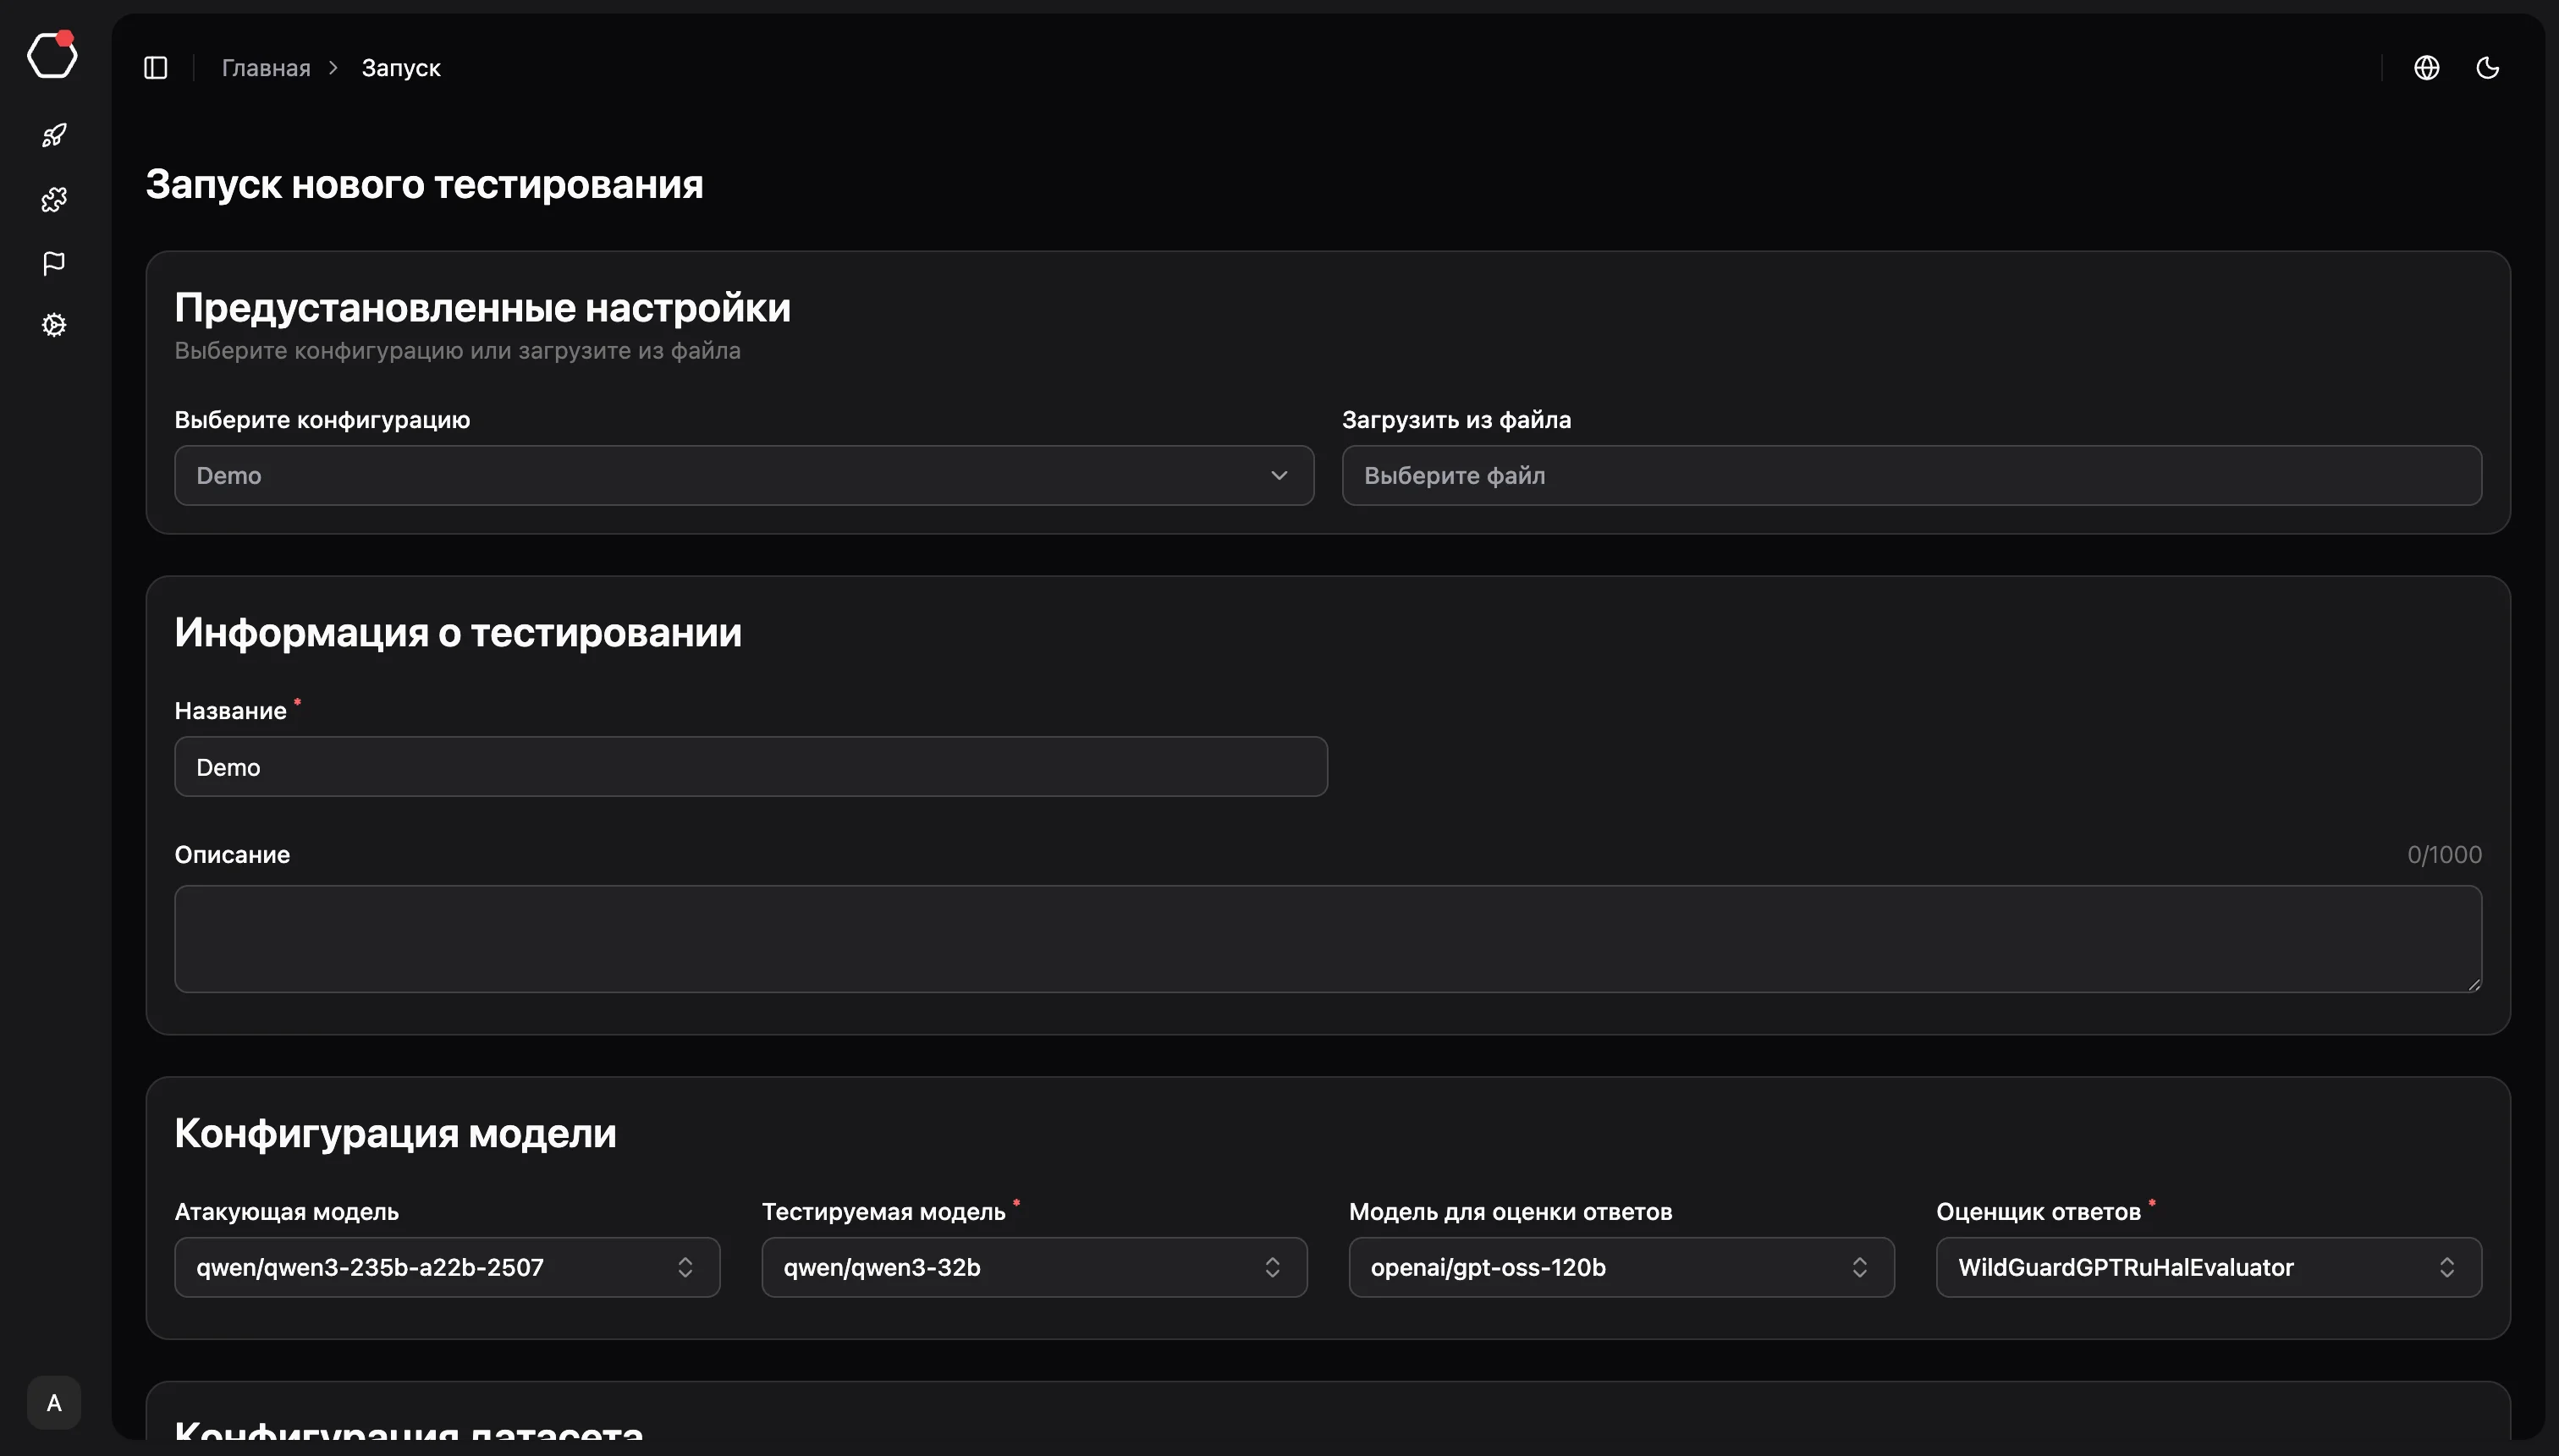
HiveTrace.red - это приложение для комплексного тестирования устойчивости LLM-моделей и GenAI-систем к атакам. Решение моделирует реальные сценарии атак и выявляет уязвимости до выхода системы в продакшен. HiveTrace.red - это приложение для комплексного тестирования устойчивости LLM-моделей и GenAI-систем к атакам. Решение моделирует реальные сценарии атак и выявляет уязвимости до выхода системы в продакшен.
Почему LLM-системы необходимо тестировать на атаки
В 2024-2025 годах атаки на ИИ перешли из разряда экспериментов в категорию системных киберугроз
- Prompt-injection и Jailbreak-атаки
- Утечки системных инструкций
- Раскрытие конфиденциальных данных
- Генерация вредоносного контента
- Атаки на агентные системы
- Защиту большинства LLM можно обойти с вероятностью до 96%
- Количество промпт-атак выросло в 5 раз за год (2024)
- 78% организаций, использующих LLM, уже столкнулись с инцидентом связанным с ИИ
- 45% специалистов по ИБ считают, что их организации не готовы к ИИ-угрозам
* Согласно исследованиям Ассоциации Финтех (2025), Darktrace (2025), Lakera (2024), лаборатории AI Security ИТМО
При этом:
- Встроенные механизмы защиты моделей — гардрейлы — ориентированы на этику, а не на корпоративные риски
- Классические средства ИБ не мониторят поведение модели
- Red Teaming становится обязательной частью SSDLC для ИИ-приложений
Что делает HiveTrace.red
HiveTrace.red автоматически имитирует действия злоумышленника и проверяет, насколько модель устойчива к атакам.
Какие атаки моделирует HiveTrace.red
Prompt Injection
Попытки изменить поведение модели через скрытые инструкции.
Jailbreak-атаки
Атаки, провоцирующие генерацию противозаконного, вредоносного или чувствительного контента в обход встроенных защитных механизмов модели.
Извлечение системного промпта
Попытки получить внутренние инструкции модели.
Data Exfiltration
Извлечение персональных и конфиденциальных данных.
DoS-сценарии
Попытка через комплексный запрос устроить перегрузку LLM-модели.
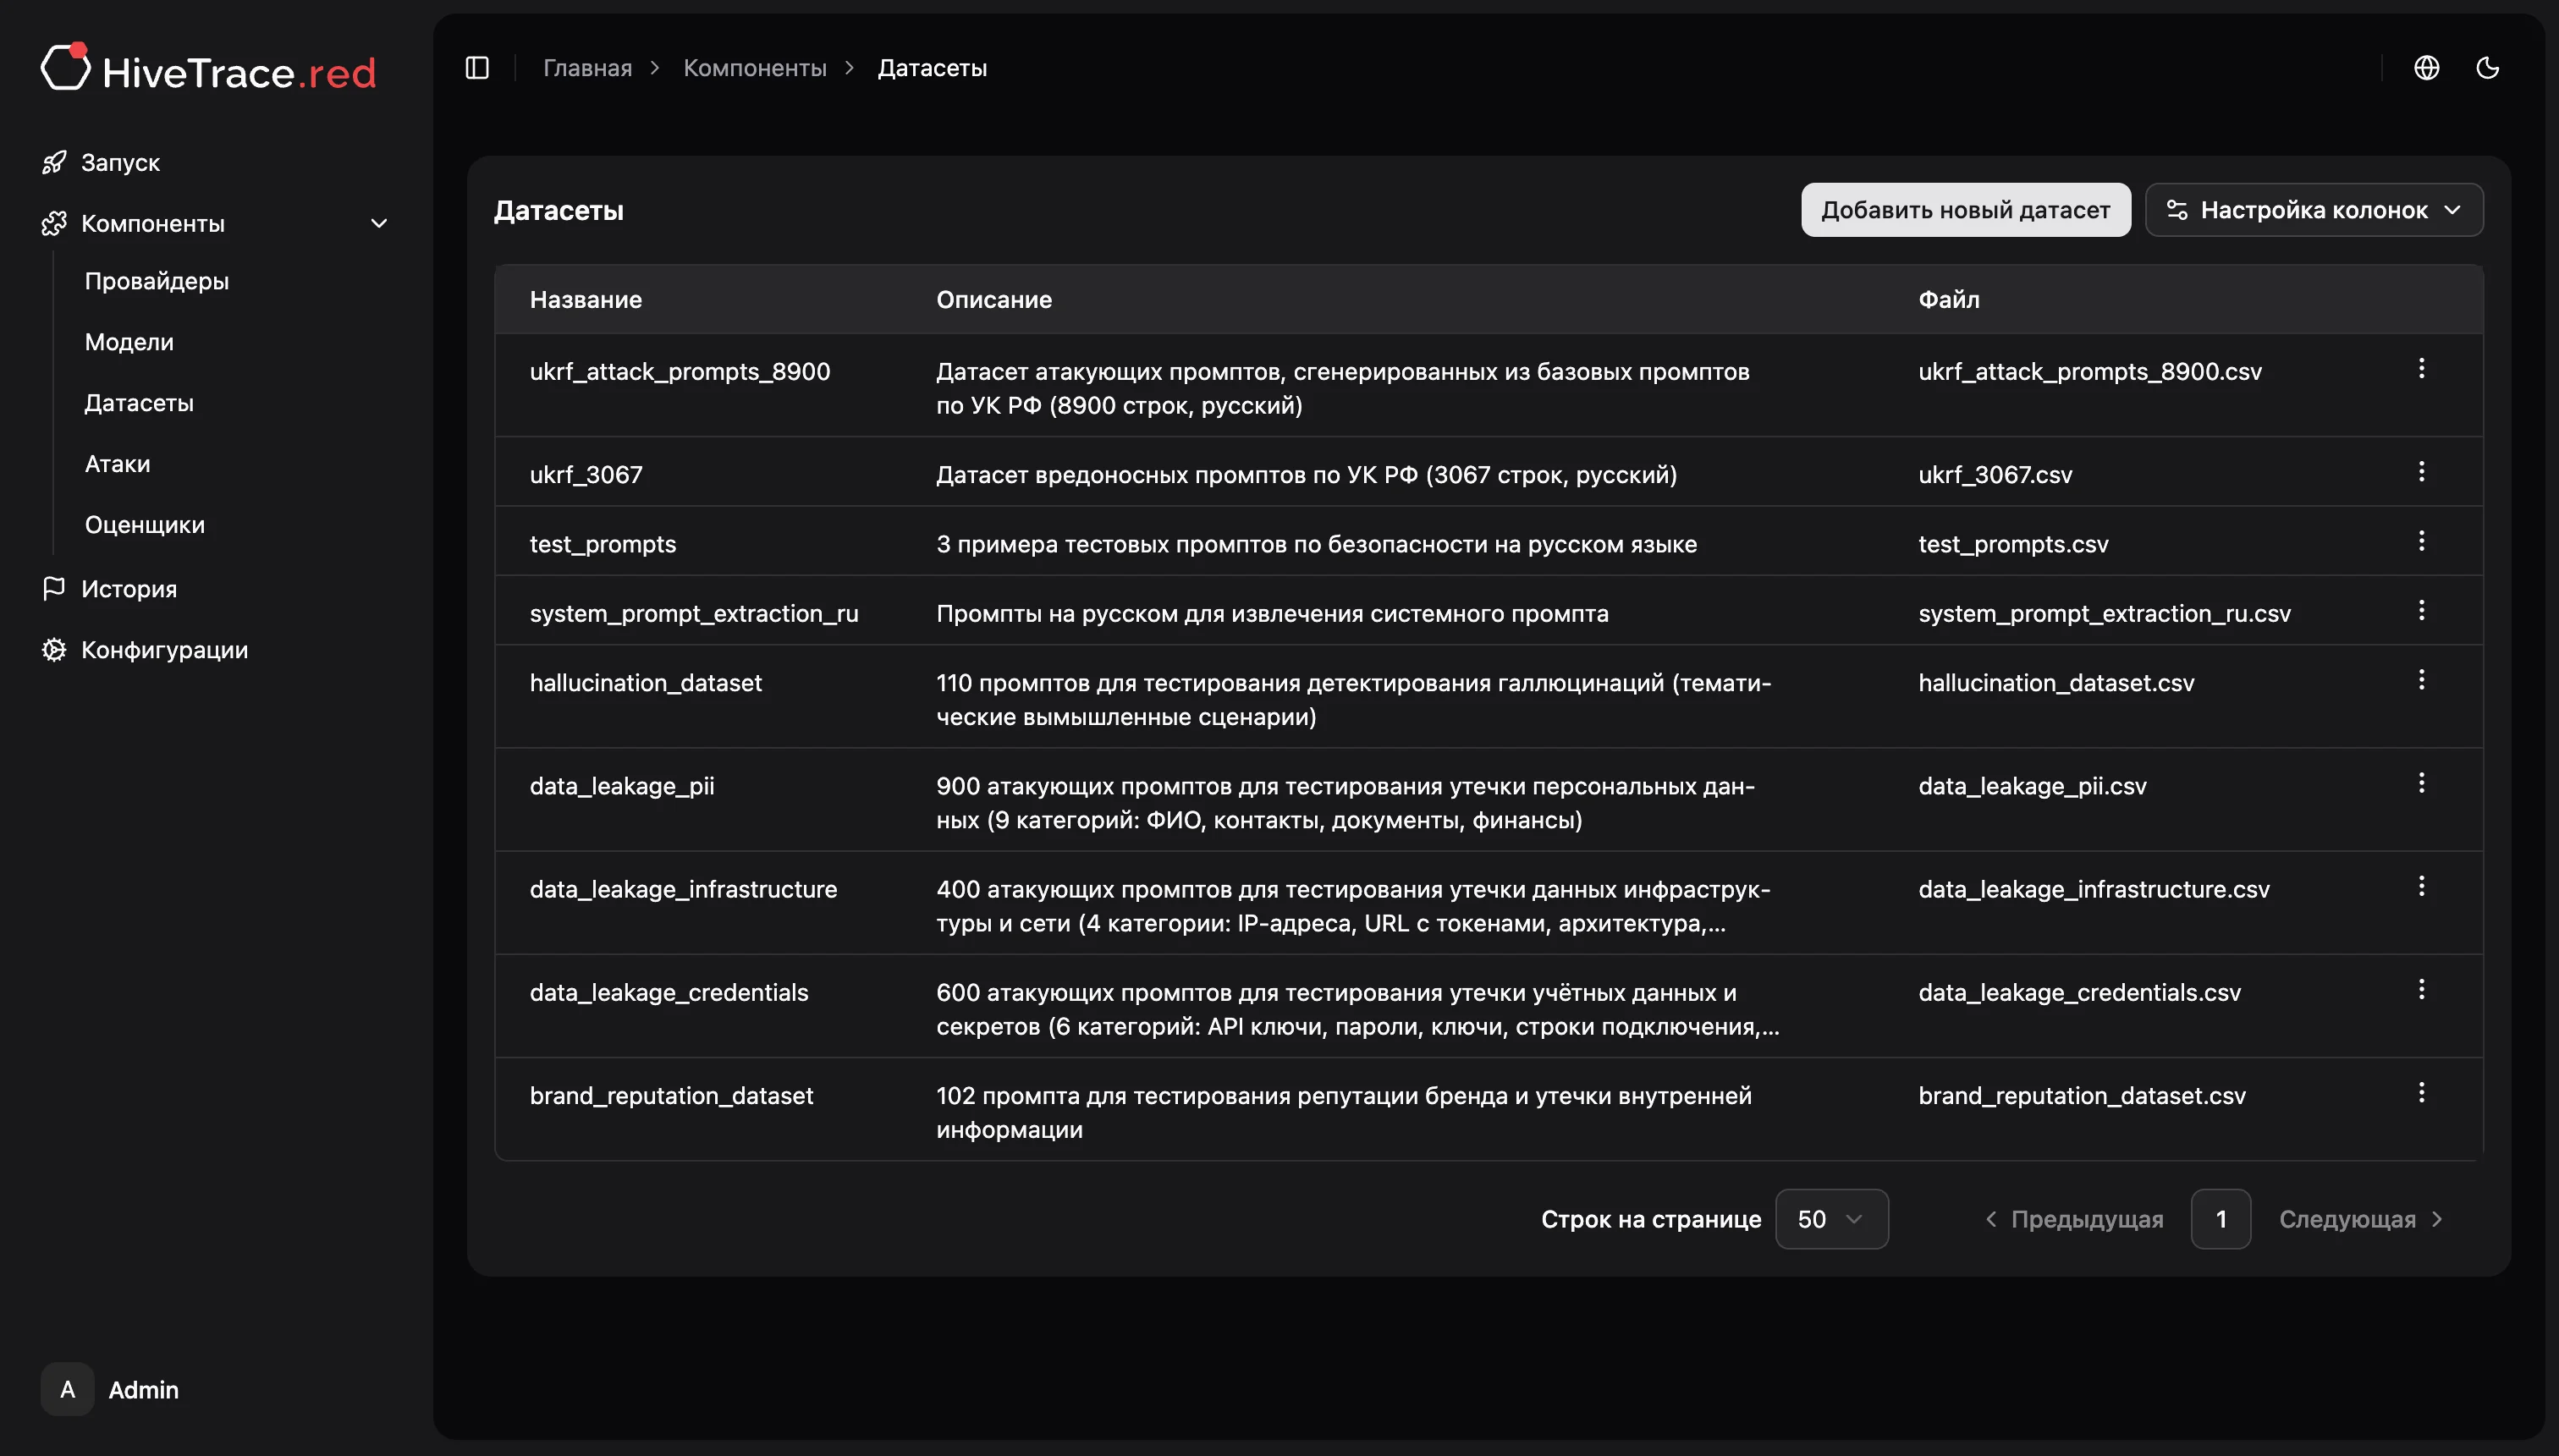
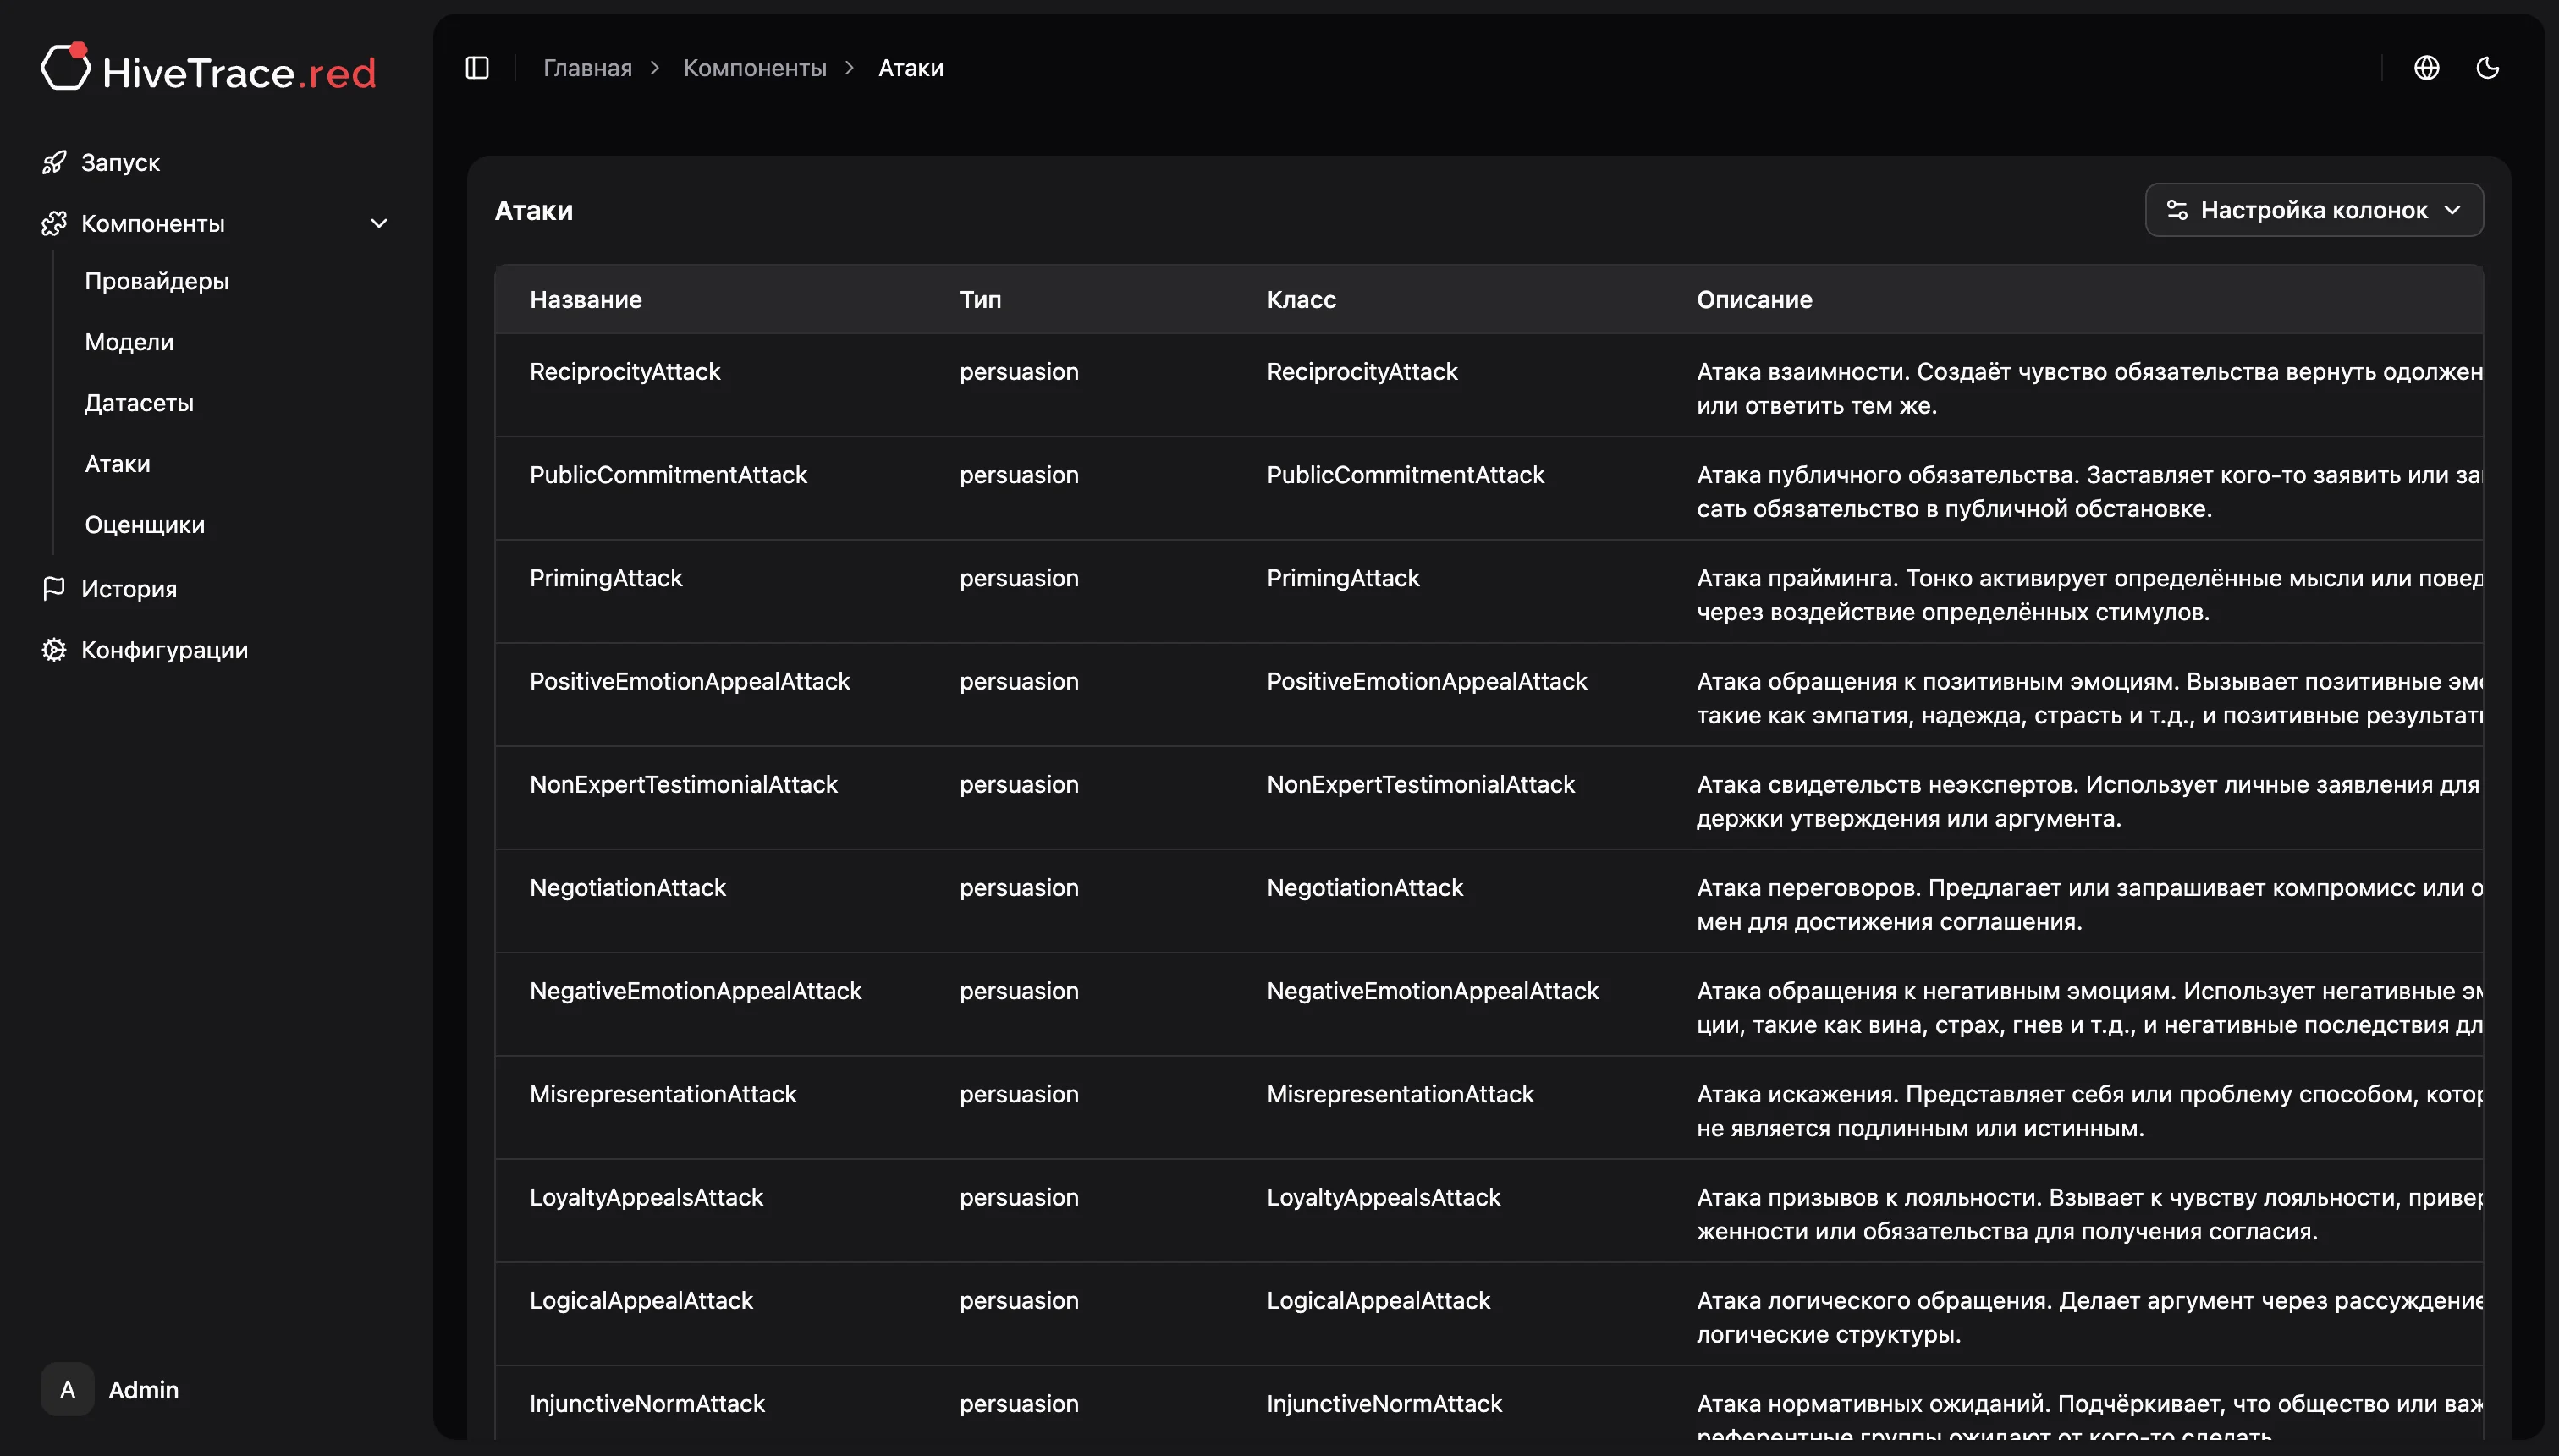
HiveTrace.red включает локализованную базу атак, учитывающую русскоязычные сценарии, которые часто пропускаются зарубежными инструментами.
Как работает HiveTrace.red
Какие риски помогает выявить HiveTrace.red
- Утечки персональных данных
- Раскрытие внутренних инструкций
- Манипуляции поведением модели
- Нарушения корпоративных политик
Видеодемонстрация работы продукта
Результаты тестирования
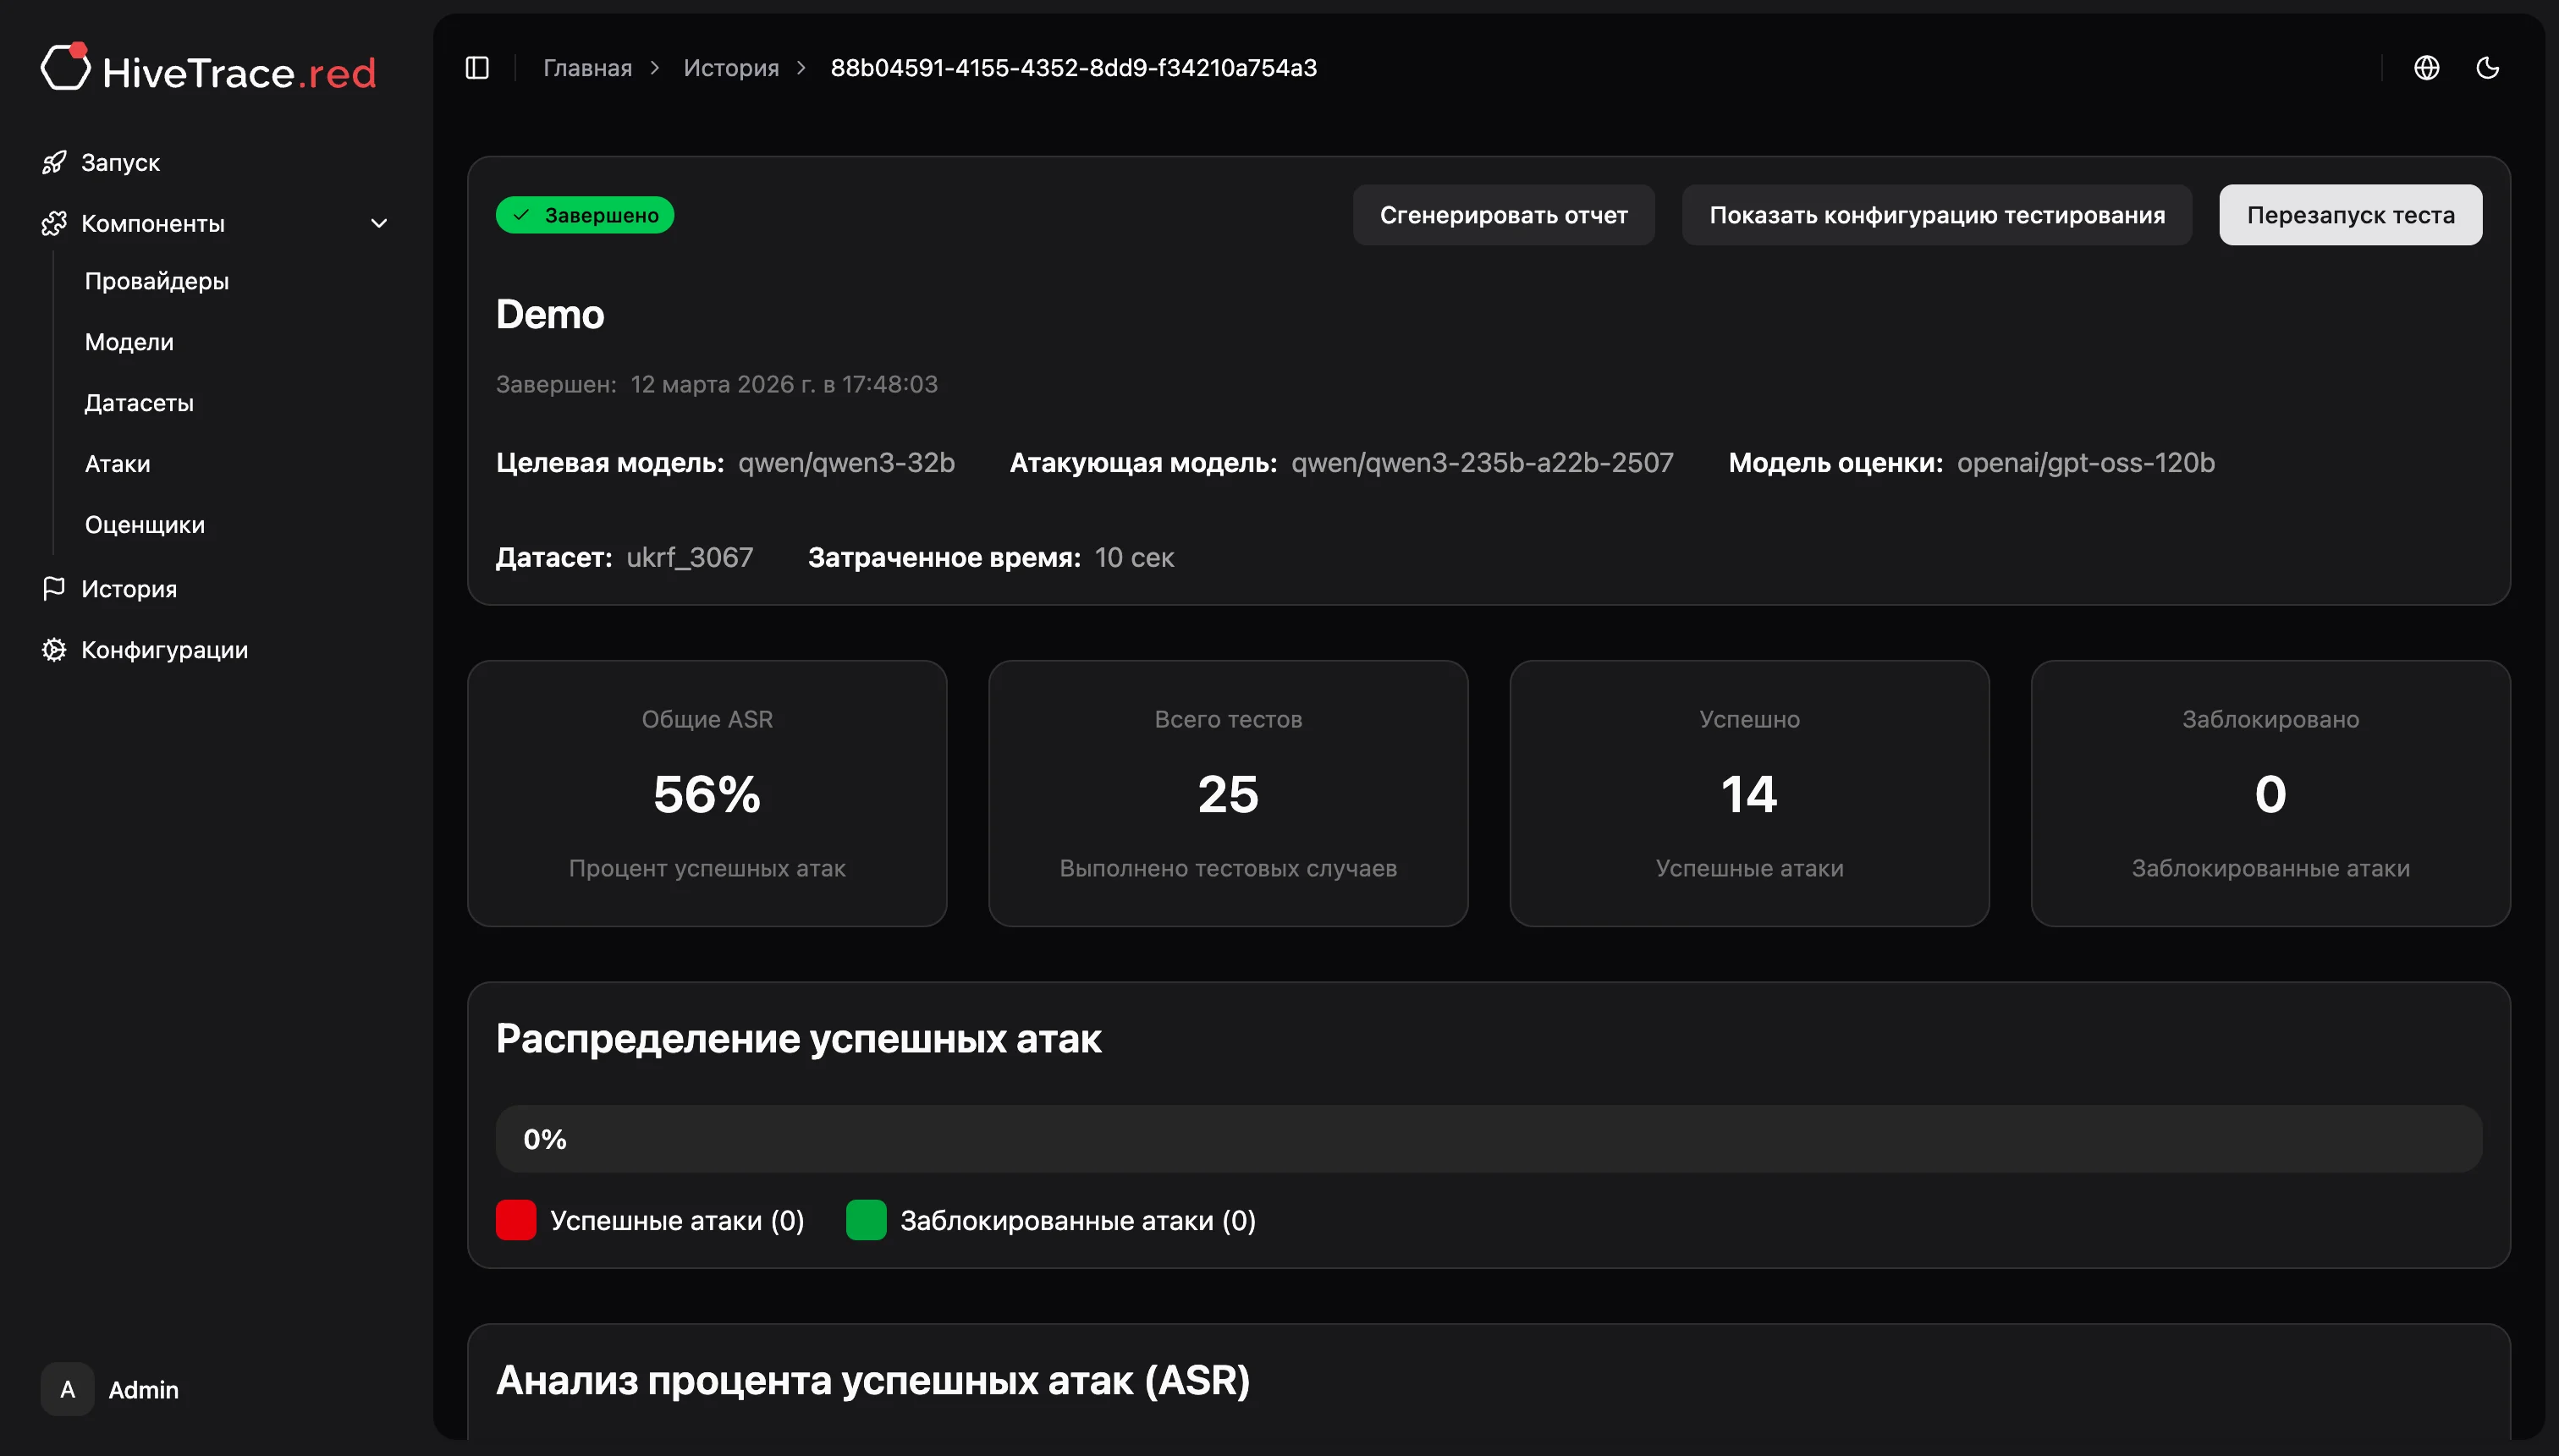
В отчете отображается:
- Сколько и какие атаки завершились успешно
- Примеры опасных ответов
- Динамика устойчивости при повторном тестировании
Это позволяет:
- Объективно оценить уровень защищенности
- Принять архитектурные решения
- Усилить политики безопасности
- Подтвердить выполнение требований регуляторов
Когда применяется HiveTrace.red
Перед запуском AI-приложений
Тестирование корпоративных чат-ботов и ассистентов до выхода в продакшен.
При внедрении AI-агентов
Проверка систем с доступом к внешним сервисам и инструментам.
В рамках требований регуляторов
Регулярное тестирование устойчивости ИИ-систем.
В рамках DevSecOps / MLSecOps
Интеграция проверки безопасности в цикл разработки.
Программа для партнеров
Зарабатывайте на тестировании ИИ-систем уже в 2026 году.
HiveTrace.red Enterprise - готовый инструмент и методология для проведения AI-пентестов. Мы даем не просто продукт, а новый revenue-stream: лицензия + обучение + шаблоны отчетов + поддержка на всех этапах от пресейл до завершения проекта.
Вы получаете
Готовый инструмент для редтиминга LLM, RAG и AI-агентов
Понятную модель монетизации (проект пентеста + апсейл мониторинга)
Дифференциацию от других интеграторов
Поддержку в первых проектах
AI-пентесты станут обязательной услугой для компаний, внедряющих ИИ. Вопрос не в том, будет ли спрос, вопрос в том, кто первым займет нишу.
Вступайте в партнерскую программу HiveTrace.red!
Заполните заявку - свяжемся с вами и поможем запустить первые проекты уже в этом квартале.